У цьому розділі документації Kubernetes зібрані навчальні посібники. Навчальний посібник показує, як досягти мети, що більша за одне завдання. Зазвичай навчальний посібник має декілька розділів, кожен з яких містить певну послідовність дій. До ознайомлення з навчальними посібниками вам, можливо, знадобиться додати у закладки сторінку зі Стандартизованим глосарієм, щоб звертатися до неї пізніше.
Основи
Основи Kubernetes — детальний інтерактивний навчальний посібник, що допоможе вам зрозуміти систему Kubernetes і спробувати деякі базові функції Kubernetes.
Якщо ви хочете написати навчальний посібник, ознайомтеся зі сторінкою Типи вмісту сторінок, щоб дізнатися більше про тип сторінки навчального посібника.
1 - Привіт Minikube
Цей навчальний посібник показує, як запустити демонстраційний застосунок у Kubernetes за допомогою minikube. Навчальний посібник надає образ контейнера, який за допомогою NGINX повертає у відповідь усі отримані запити.
Цілі
Розгорнути демонстраційний застосунок у minikube.
Запустити застосунок.
Переглянути логи застосунку.
Перш ніж ви розпочнете
Цей навчальний посібник передбачає, що ви вже налаштували minikube. Інструкції щодо встановлення дивіться в Кроці 1 на сторінці minikube start.
Примітка
Виконайте лише інструкції з Кроку 1, Встановлення. Решту розглянуто на цій сторінці.
Вам також потрібно встановити kubectl. Інструкції щодо встановлення дивіться в розділі Встановлення інструментів.
Створення кластера minikube
minikube start
Примітка
Команда minikube start створює кластер з одним вузлом. Цей вузол виконує роль і панелі управління, і робочого вузла. Це відрізняється від багатьох промислових кластерів Kubernetes, де вузли панелі управління зазвичай ізольовані від робочих вузлів за допомогою taint або повністю невидимі для користувача.
Перевірка стану кластера minikube
Перевірте стан кластера minikube, щоб переконатися, що всі компоненти працюють.
minikube status
Вивід наведеної вище команди має показувати всі компоненти у стані Running або Configured, як у прикладі виводу нижче:
Відкрийте інформаційну панель Kubernetes. Це можна зробити двома різними способами:
Відкрийте новий термінал і виконайте:
# Запустіть новий термінал та залиште його працювати.minikube dashboard
Тепер поверніться до термінала, де ви запустили minikube start.
Примітка
<p>Команда <code>dashboard</code> вмикає надбудову інформаційної панелі та відкриває проксі в типовому вебоглядачі. Ви можете створювати в інформаційній панелі ресурси Kubernetes, такі як Deployment і Service.</p>
Щоб дізнатися, як уникнути безпосереднього запуску вебоглядача з термінала й отримати URL вебінтерфейсу інформаційної панелі, дивіться вкладку «Скопіювати та вставити URL».
Типово інформаційна панель доступна лише з внутрішньої віртуальної мережі Kubernetes. Команда dashboard створює тимчасовий проксі, щоб інформаційна панель стала доступною ззовні віртуальної мережі Kubernetes.
Щоб зупинити проксі, натисніть Ctrl+C для виходу з процесу. Після завершення команди інформаційна панель продовжує працювати в кластері Kubernetes. Ви можете знову виконати команду dashboard, щоб створити інший проксі для доступу до інформаційної панелі.
Якщо ви не хочете, щоб minikube відкривав вебоглядач за вас, виконайте підкоманду dashboard з прапорцем --url. minikube виведе URL, який ви можете відкрити у вебоглядачі на свій вибір.
Відкрийте новий термінал і виконайте:
# Запустіть новий термінал та залиште його працювати.minikube dashboard --url
Тепер ви можете скористатися цим URL і повернутися до термінала, де ви запустили minikube start.
Створення Deployment
Pod у Kubernetes — це група з одного або декількох контейнерів, що обʼєднані разом з метою адміністрування і роботи в мережі. У цьому навчальному посібнику Pod має лише один контейнер. Kubernetes Deployment перевіряє стан вашого Podʼа і перезапускає контейнер Podʼа, якщо контейнер перестає працювати. Створювати і масштабувати Podʼи рекомендується за допомогою Deploymentʼів.
За допомогою команди kubectl create створіть Deployment, який керуватиме Podʼом. Pod запускає контейнер на основі наданого образу Docker.
# Запустіть тестовий образ контейнера, який містить вебсерверkubectl create deployment hello-node --image=registry.k8s.io/e2e-test-images/agnhost:2.53 -- /agnhost netexec --http-port=8080
Перегляньте інформацію про Deployment:
kubectl get deployments
У виводі ви побачите подібну інформацію:
NAME         READY   UP-TO-DATE   AVAILABLE   AGE
hello-node   1/1     1            1           1m
(Може знадобитися деякий час, поки Pod стане доступним. Якщо ви бачите «0/1», спробуйте ще раз за кілька секунд.)
Перегляньте інформацію про Pod:
kubectl get pods
У виводі ви побачите подібну інформацію:
NAME                          READY     STATUS    RESTARTS   AGE
hello-node-5f76cf6ccf-br9b5   1/1       Running   0          1m
Перегляньте події кластера:
kubectl get events
Перегляньте конфігурацію kubectl:
kubectl config view
Перегляньте логи застосунку для контейнера в Podʼі (замініть імʼя Podʼа на те, яке ви отримали з kubectl get pods).
Примітка
Замініть hello-node-5f76cf6ccf-br9b5 у команді kubectl logs на імʼя Podʼа з виводу команди kubectl get pods.
kubectl logs hello-node-5f76cf6ccf-br9b5
У виводі ви побачите подібну інформацію:
I0911 09:19:26.677397       1 log.go:195] Started HTTP server on port 8080
I0911 09:19:26.677586       1 log.go:195] Started UDP server on port  8081
Типово Pod доступний лише за внутрішньою IP-адресою в межах кластера Kubernetes. Для того, щоб контейнер hello-node став доступний за межами віртуальної мережі Kubernetes, Pod необхідно відкрити як Service Kubernetes.
Попередження
Контейнер agnhost має точку доступу /shell, яка корисна для налагодження, але її небезпечно відкривати для доступу з публічного інтернету. Не запускайте його в кластері, доступному з інтернету, або в промисловому кластері.
Відкрийте Pod для публічного доступу з інтернету за допомогою команди kubectl expose:
Прапорець --type=LoadBalancer вказує, що ви хочете відкрити доступ до Service за межами кластера.
Код застосунку в тестовому образі прослуховує лише TCP-порт 8080. Якби ви використали kubectl expose, щоб відкрити інший порт, клієнти не змогли б підʼєднатися до цього іншого порту.
Перегляньте інформацію про створений вами Service:
kubectl get services
У виводі ви побачите подібну інформацію:
NAME         TYPE           CLUSTER-IP      EXTERNAL-IP   PORT(S)          AGE
hello-node   LoadBalancer   10.108.144.78   <pending>     8080:30369/TCP   21s
kubernetes   ClusterIP      10.96.0.1       <none>        443/TCP          23m
Для хмарних провайдерів, що підтримують балансувальники навантаження, для доступу до Service буде надано зовнішню IP-адресу. У minikube тип LoadBalancer робить Service доступним через команду minikube service.
Виконайте наступну команду:
minikube service hello-node
Це відкриє вікно вебоглядача, яке обслуговує ваш застосунок і показує його відповідь.
Увімкнення надбудов
Інструмент minikube містить набір вбудованих надбудов, які можна увімкнути, вимкнути і відкрити в локальному середовищі Kubernetes.
Перегляньте перелік наразі підтримуваних надбудов:
Цей посібник ознайомлює з основами системи оркестрування кластерів Kubernetes. Кожен модуль містить вступну інформацію про основні можливості та концепції Kubernetes, а також посібник, кроки якого ви можете виконувати самостійно.
За допомогою цих посібників ви дізнаєтесь:
Як розгорнути контейнеризований застосунок в кластері.
Як масштабувати Deployment.
Як оновити контейнеризований застосунок до нової версії програмного забезпечення.
Як налагодити контейнеризований застосунок.
Чим Kubernetes може бути корисний для вас?
З сучасними вебсервісами користувачі очікують доступності застосунків 24/7, а розробники прагнуть розгортати нові версії цих застосунків кілька разів на день. Контейнеризація допомагає пакувати програмне забезпечення для досягнення цих цілей, даючи змогу випускати й оновлювати застосунки без простою. Kubernetes допомагає забезпечити, щоб контейнеризовані застосунки працювали там і тоді, де й коли вам потрібно, і допомагає їм отримувати ресурси та інструменти, потрібні для роботи. Kubernetes — це готова до промислового використання платформа з відкритим кодом, створена на основі накопиченого Google досвіду оркестрування контейнерів у поєднанні з найкращими ідеями спільноти.
Дізнайтесь про кластери Kubernetes та створіть простий кластер за допомогою Minikube.
2.1.1 - Використання Minikube для створення кластера
Цілі
Дізнайтесь, що таке кластер Kubernetes.
Дізнайтесь, що таке Minikube.
Запустіть кластер Kubernetes на вашому компʼютері.
Перш ніж ви розпочнете
Цей посібник передбачає, що ви вже встановили minikube. Інструкції зі встановлення див. у minikube start.
Примітка:
Виконуйте лише інструкції з кроку 1: Встановлення. Решту описано в цьому посібнику.
Вам також потрібно встановити kubectl. Інструкції зі встановлення див. у розділі Встановлення інструментів.
Команди оболонки в цьому посібнику використовують синтаксис оболонки POSIX, який підтримується стандартними оболонками у більшості систем Linux та macOS (наприклад, bash, zsh або sh). Користувачі Windows повинні використовувати оболонку, сумісну з POSIX, таку як Windows Subsystem for Linux (WSL) або Git Bash, щоб виконувати команди у наведеному вигляді. Команди, що використовують export, $() та подібні конструкції, не сумісні з PowerShell або командним рядком Windows.
Кластери Kubernetes
Kubernetes — це платформа промислового класу з відкритим вихідним кодом, яка організовує розміщення (планування) та виконання контейнерів застосунків всередині та поміж кластерами компʼютерів.
Kubernetes керує високодоступним кластером компʼютерів, зʼєднаних для роботи як єдине ціле. Абстракції в Kubernetes дозволяють розгортати контейнеризовані застосунки в кластері, не привʼязуючи їх до певних машин. Щоб скористатися цією новою моделлю розгортання, застосунки повинні бути упаковані таким чином, щоб відокремити їх від хостів: вони повинні бути контейнеризовані. Контейнеризовані застосунки є більш гнучкими та доступними, ніж у минулих моделях розгортання, коли застосунки встановлювалися безпосередньо на відповідні машини як пакунки, глибоко інтегровані в хост. Kubernetes автоматизує розподіл та планування контейнерів застосунків у кластері у більш ефективний спосіб. Kubernetes є платформою з відкритим кодом, готовою до промислового використання.
Кластер Kubernetes складається з двох типів ресурсів:
Панелі управління (Control Plane), що координує роботу кластера
Вузлів (Nodes) — робочих машин, на яких працюють застосунки
Схема кластера
Панель управління (Control Plane) відповідає за керування кластером. Вона координує всі процеси у вашому кластері, як-от планування застосунків, підтримання їх бажаного стану, масштабування застосунків і впровадження нових оновлень.
Панелі управління керують кластером і вузлами, на яких розміщуються запущені застосунки.
Вузол (Node) — це віртуальна машина або фізичний компʼютер, що виступає в ролі робочої машини в кластері Kubernetes. Кожен вузол має kubelet — агент для керування вузлом і взаємодії з панеллю управління Kubernetes. Також на вузлі мають бути інструменти для виконання операцій з контейнерами, як-от containerd або CRI-O. Поширена й підтримувана модель розгортання запускає компоненти панелі управління Kubernetes на виділених вузлах панелі управління.
Коли ви розгортаєте застосунки в Kubernetes, ви кажете панелі управління запустити контейнери застосунку. Панель управління планує запуск контейнерів на вузлах кластера. Компоненти рівня вузла, як-от kubelet, взаємодіють з панеллю управління через API Kubernetes, який надає панель управління. Кінцеві користувачі також можуть безпосередньо використовувати API Kubernetes для взаємодії з кластером.
Кластер Kubernetes можна розгорнути як на фізичних, так і на віртуальних машинах. Щоб розпочати розробку з Kubernetes, ви можете скористатися Minikube. Minikube — це спрощена реалізація Kubernetes, яка створює віртуальну машину на вашому локальному компʼютері та розгортає простий кластер, що містить лише один вузол. Minikube доступний для Linux, macOS і Windows. Minikube CLI надає основні операції початкового налаштування (bootstrapping) для роботи з кластером, зокрема start, stop, status і delete.
Створення кластера Minikube
Щоб запустити кластер Minikube:
minikube start
Щоб перевірити стан кластера:
minikube status
Повний покроковий приклад, зокрема розгортання вашого першого застосунку та ознайомлення з Kubernetes Dashboard, див. у посібнику Привіт Minikube.
2.2.1 - Використання kubectl для створення Deployment
Цілі
Дізнайтесь про Deployment застосунків.
Розгорніть свій перший застосунок у Kubernetes за допомогою kubectl.
Перш ніж ви розпочнете
Команди оболонки в цьому посібнику використовують синтаксис оболонки POSIX, який підтримується стандартними оболонками у більшості систем Linux та macOS (наприклад, bash, zsh або sh). Користувачі Windows повинні використовувати оболонку, сумісну з POSIX, таку як Windows Subsystem for Linux (WSL) або Git Bash, щоб виконувати команди у наведеному вигляді. Команди, що використовують export, $() та подібні конструкції, не сумісні з PowerShell або командним рядком Windows.
Deployment у Kubernetes
Deployment відповідає за створення та оновлення екземплярів вашого застосунку.
Примітка
У цьому посібнику використовується контейнер, якому потрібна архітектура AMD64. Якщо ви використовуєте minikube на компʼютері з іншою архітектурою процесора, можете спробувати minikube з драйвером, який може емулювати AMD64. Наприклад, це вміє драйвер Docker Desktop.
Коли у вас є запущений кластер Kubernetes, ви можете розгортати на ньому свої контейнеризовані застосунки. Для цього створіть Deployment Kubernetes. Deployment вказує Kubernetes, як створювати та оновлювати екземпляри вашого застосунку. Після створення Deployment панель управління Kubernetes планує запуск екземплярів застосунку, що входять до цього Deployment, на окремих вузлах кластера.
Коли екземпляри застосунку створено, контролер Deployment у Kubernetes безперервно стежить за ними. Якщо вузол, на якому працює екземпляр, вимикається або видаляється, контролер Deployment замінює екземпляр новим на іншому вузлі кластера. Це забезпечує механізм самовідновлення на випадок відмови машин або їх обслуговування.
До появи оркестрування для запуску застосунків часто використовували скрипти встановлення, але вони не давали змоги відновитися після відмови машини. Створюючи екземпляри застосунку й підтримуючи їх роботу на різних вузлах, Deployment у Kubernetes забезпечують принципово інший підхід до керування застосунками.
Розгортання вашого першого застосунку в Kubernetes
Щоб розгортати застосунки в Kubernetes, їх потрібно упакувати в один із підтримуваних форматів контейнерів.
Ви можете створювати Deployment і керувати ним за допомогою інтерфейсу командного рядка Kubernetes — kubectl. kubectl використовує API Kubernetes для взаємодії з кластером. У цьому модулі ви вивчите найпоширеніші команди kubectl, потрібні для створення Deployment, які запускають ваші застосунки в кластері Kubernetes.
Коли ви створюєте Deployment, вам потрібно вказати образ контейнера вашого застосунку та кількість реплік, які ви хочете запустити. Згодом цю інформацію можна змінити, оновивши ваш Deployment; Модуль 5 і Модуль 6 цього курсу розповідають, як масштабувати та оновлювати ваші Deployment.
Для вашого першого Deployment ви використаєте застосунок hello-node, упакований у Docker-контейнер, який використовує NGINX, щоб повертати всі запити. (Якщо ви ще не пробували створити застосунок hello-node і розгорнути його в контейнері, можете спершу зробити це за інструкціями з посібника Привіт Minikube.)
Вам також потрібно встановити kubectl. Якщо його ще не встановлено, перейдіть на сторінку Встановлення інструментів.
Тепер, коли ви знаєте, що таке Deployment, розгорнімо наш перший застосунок!
Основи kubectl
Загальний формат команди kubectl: kubectl дія ресурс.
Команда виконує вказану дію (наприклад, create, describe або delete) над вказаним ресурсом (наприклад, node або deployment). Ви можете додати --help після підкоманди, щоб отримати додаткову інформацію про можливі параметри (наприклад, kubectl get nodes --help).
Перевірте, що kubectl налаштовано для роботи з вашим кластером, виконавши команду kubectl version.
Переконайтесь, що kubectl встановлено і ви можете бачити як версію клієнта, так і версію сервера.
Щоб переглянути вузли в кластері, виконайте команду kubectl get nodes.
Ви побачите доступні вузли. Пізніше Kubernetes вибере, де розгорнути наш застосунок, на основі ресурсів, доступних на вузлах.
Розгортання застосунку
Розгорнімо наш перший застосунок у Kubernetes за допомогою команди kubectl create deployment. Нам потрібно вказати назву Deployment і розташування образу застосунку (для образів, розміщених поза Docker Hub, вкажіть повну URL-адресу репозиторію).
Чудово! Ви щойно розгорнули свій перший застосунок, створивши Deployment. Під час цього виконано кілька дій:
пошук відповідного вузла, де може бути запущений екземпляр застосунку (у нас доступний лише 1 вузол)
планування запуску застосунку на цьому вузлі
налаштування кластера на перепланування екземпляра на новий вузол за потреби
Щоб переглянути ваші Deployment, скористайтеся командою kubectl get deployments:
kubectl get deployments
Ми бачимо, що є 1 Deployment, який запускає один екземпляр вашого застосунку. Екземпляр працює в контейнері на вашому вузлі.
Перегляд застосунку
Podʼи, які працюють у Kubernetes, працюють в ізольованій приватній мережі. Стандартно їх видно з інших Podʼів і Service у тому самому кластері Kubernetes, але не ззовні цієї мережі. Коли ми використовуємо kubectl, ми взаємодіємо з нашим застосунком через точку доступу API.
Інші способи відкрити доступ до вашого застосунку ззовні кластера Kubernetes ми розглянемо пізніше, у Модулі 4. Оскільки це базовий посібник, тут ми не пояснюємо докладно, що таке Pods, це буде розглянуто в подальших темах.
Команда kubectl proxy може створити проксі, який пересилатиме дані в приватну мережу, що охоплює весь кластер. Роботу проксі можна завершити, натиснувши Control-C, і під час роботи він нічого не виводить.
Для запуску проксі потрібно відкрити друге вікно термінала.
kubectl proxy
Проксі зʼєднує ваш хост із кластером Kubernetes. Він продовжує працювати у другому терміналі, тому виконуйте наведені нижче команди у початковому терміналі.
Ви можете побачити всі ці API, доступні через точку доступу проксі. Наприклад, ми можемо запитати версію напряму через API за допомогою команди curl:
curl http://localhost:8001/version
Примітка
Якщо порт 8001 недоступний, переконайтеся, що команда kubectl proxy, яку ви запустили вище, працює в другому терміналі.
API-сервер автоматично створює для кожного Podʼа точку доступу на основі імені Podʼа, яка також доступна через проксі.
Спочатку нам потрібно отримати імʼя Podʼа, і ми збережемо його в змінній середовища POD_NAME.
exportPOD_NAME=$(kubectl get pods -o go-template --template '{{range .items}}{{.metadata.name}}{{"\n"}}{{end}}')echo Name of the Pod: $POD_NAME
Ви можете отримати доступ до Podʼа через API за допомогою проксі, виконавши команду:
Використовуйте хмарного провайдера, такого як Google Kubernetes Engine або Amazon Web Services, щоб створити кластер Kubernetes. У цьому посібнику створюється зовнішній балансувальник навантаження, для якого потрібен хмарний провайдер.
Налаштуйте kubectl для взаємодії з вашим API-сервером Kubernetes. Інструкції див. у документації вашого хмарного провайдера.
Занотуйте зовнішню IP-адресу (LoadBalancer Ingress), яку надає ваш Service. У цьому прикладі зовнішня IP-адреса — 104.198.205.71. Також занотуйте значення Port і NodePort. У цьому прикладі Port — 8080, а NodePort — 32377.
У наведеному вище виводі видно, що Service має кілька точок доступу: 10.0.0.6:8080,10.0.1.6:8080,10.0.1.7:8080 + 2 more. Це внутрішні адреси Podʼів, у яких працює застосунок Hello World. Щоб переконатися, що це адреси Podʼів, введіть цю команду:
Використовуйте зовнішню IP-адресу (LoadBalancer Ingress) для доступу до застосунку Hello World:
curl http://<external-ip>:<port>
де <external-ip> — це зовнішня IP-адреса (LoadBalancer Ingress) вашого Service, а <port> — значення Port в описі вашого Service. Якщо ви використовуєте minikube, команда minikube service my-service автоматично відкриє застосунок Hello World у браузері.
Відповідь на успішний запит — привітальне повідомлення:
Безпека є важливою темою для більшості організацій і людей, які запускають кластери Kubernetes. Базовий список перевірки безпеки можна знайти в іншому місці документації Kubernetes.
Щоб дізнатися, як розгортати аспекти безпеки Kubernetes і керувати ними, ви можете пройти посібники з цього розділу.
5.1 - Застосування Стандартів безпеки Podʼів на рівні простору імен
Примітка
Цей посібник призначено лише для нових кластерів.
Pod Security Admission — це контролер допуску, який застосовує Стандарти безпеки Podʼів під час створення Podʼів. Ця можливість загальнодоступна (GA) з v1.25. У цьому посібнику ви примусово застосуєте Стандарт безпеки Podʼів baseline, по одному простору імен за раз.
Creating cluster "psa-ns-level" ...
 ✓ Ensuring node image (kindest/node:v1.37.0) 🖼
 ✓ Preparing nodes 📦
 ✓ Writing configuration 📜
 ✓ Starting control-plane 🕹️
 ✓ Installing CNI 🔌
 ✓ Installing StorageClass 💾
Set kubectl context to "kind-psa-ns-level"
You can now use your cluster with:

kubectl cluster-info --context kind-psa-ns-level

Not sure what to do next? 😅  Check out https://kind.sigs.k8s.io/docs/user/quick-start/
Встановіть контекст kubectl для нового кластера:
kubectl cluster-info --context kind-psa-ns-level
Вивід буде подібний до цього:
Kubernetes control plane is running at https://127.0.0.1:50996
CoreDNS is running at https://127.0.0.1:50996/api/v1/namespaces/kube-system/services/kube-dns:dns/proxy

To further debug and diagnose cluster problems, use 'kubectl cluster-info dump'.
Створення простору імен
Створіть новий простір імен з назвою example:
kubectl create ns example
Вивід буде подібний до цього:
namespace/example created
Увімкнення перевірки Стандартів безпеки Podʼів для цього простору імен
Увімкніть Стандарти безпеки Podʼів у цьому просторі імен за допомогою міток, які підтримує вбудований Pod Security Admission. На цьому кроці ви налаштуєте перевірку, яка попереджатиме про Podʼи, що не відповідають останній версії стандарту безпеки Podʼів baseline.
kubectl label --overwrite ns example \
   pod-security.kubernetes.io/warn=baseline \
   pod-security.kubernetes.io/warn-version=latest
Ви можете налаштувати кілька перевірок стандартів безпеки Podʼів для будь-якого простору імен за допомогою міток. Ця команда застосовуватиме (enforce) Стандарт безпеки Podʼів baseline, а для Стандартів безпеки Podʼів restricted за останньою версією (стандартне значення) виконуватиме warn і audit
Перевірка примусового застосування Стандарту безпеки Podʼів
Створіть Pod рівня baseline у просторі імен example:
kubectl apply -n example -f https://k8s.io/examples/security/example-baseline-pod.yaml
Pod запускається успішно; вивід містить попередження. Наприклад:
Warning: would violate PodSecurity "restricted:latest": allowPrivilegeEscalation != false (container "nginx" must set securityContext.allowPrivilegeEscalation=false), unrestricted capabilities (container "nginx" must set securityContext.capabilities.drop=["ALL"]), runAsNonRoot != true (pod or container "nginx" must set securityContext.runAsNonRoot=true), seccompProfile (pod or container "nginx" must set securityContext.seccompProfile.type to "RuntimeDefault" or "Localhost")
pod/nginx created
Створіть Pod рівня baseline у просторі імен default:
Налаштування примусового застосування Стандартів безпеки Podʼів і попереджень застосовано лише до простору імен example. Ви могли б створити такий самий Pod у просторі імен default без жодних попереджень.
Очищення
Тепер видаліть кластер, який ви створили вище, виконавши цю команду:
kind delete cluster --name psa-ns-level
Що далі
Виконайте скрипт оболонки, щоб виконати всі попередні кроки за один раз:
Створіть кластер kind.
Створіть новий простір імен.
Застосуйте Стандарт безпеки Podʼів baseline у режимі enforce, водночас застосувавши Стандарт безпеки Podʼів restricted у режимах warn і audit.
Створіть новий Pod, до якого застосовано такі стандарти безпеки Podʼів
6.1 - Приклад: Розгортання WordPress та MySQL з постійними томами
У цьому посібнику ви дізнаєтеся, як розгорнути сайт WordPress та базу даних MySQL за допомогою Minikube. Обидва застосунки використовують PersistentVolumes та PersistentVolumeClaims для зберігання даних.
PersistentVolume (PV) — це частина сховища в кластері, яку вручну надав адміністратор або динамічно надав Kubernetes за допомогою StorageClass. PersistentVolumeClaim (PVC) — це запит користувача на сховище, який може бути задоволений за допомогою PV. PersistentVolume і PersistentVolumeClaim не залежать від життєвого циклу Podʼів і зберігають дані під час перезапуску, перепланування та навіть видалення Podʼів.
Увага
Це розгортання не підходить для промислового використання, оскільки використовує одноекземплярні Podʼи WordPress і MySQL. Для розгортання WordPress у промисловому середовищі розгляньте використання WordPress Helm Chart.
Примітка
Файли, наведені в цьому посібнику, використовують GA API Deployment і призначені для Kubernetes версії 1.9 і новіших. Якщо ви хочете скористатися цим посібником з ранішою версією Kubernetes, відповідно оновіть версію API або зверніться до попередніх версій цього посібника.
Цілі
Створення PersistentVolumeClaim і PersistentVolume
Створення kustomization.yaml з
генератором Secret
конфігураціями ресурсів MySQL
конфігураціями ресурсів WordPress
Застосування теки kustomization за допомогою kubectl apply -k ./
Очищення
Перш ніж ви розпочнете
Вам треба мати кластер Kubernetes, а також інструмент командного рядка kubectl має бути налаштований для роботи з вашим кластером. Рекомендується виконувати ці настанови у кластері, що має щонайменше два вузли, які не виконують роль вузлів управління. Якщо у вас немає кластера, ви можете створити його, за допомогою minikube або використовувати одну з цих пісочниць:
Створення PersistentVolumeClaim і PersistentVolume
Кожному з MySQL і Wordpress потрібен PersistentVolume для зберігання даних. Їхні PersistentVolumeClaim буде створено на етапі розгортання.
У багатьох кластерних середовищах встановлено стандартний StorageClass. Якщо StorageClass не вказано в PersistentVolumeClaim, натомість використовується стандартний StorageClass кластера.
Коли створюється PersistentVolumeClaim, PersistentVolume динамічно надається на основі конфігурації StorageClass.
Увага
У локальних кластерах стандартний StorageClass використовує provisioner hostPath. Томи hostPath підходять лише для розробки та тестування. З томами hostPath ваші дані зберігаються в /tmp на вузлі, на який заплановано Pod, і не переміщуються між вузлами. Якщо Pod припиняє існування й переплановується на інший вузол кластера або вузол перезавантажується, дані втрачаються.
Примітка
Якщо ви запускаєте кластер, якому потрібен provisioner hostPath, у компоненті controller-manager має бути встановлено прапорець --enable-hostpath-provisioner.
Примітка
Якщо у вас є кластер Kubernetes, що працює в Google Kubernetes Engine, дотримуйтесь цього посібника.
Створення файлу kustomization.yaml
Додавання генератора Secret
Secret — це обʼєкт, який зберігає чутливі дані, такі як паролі або ключі. Починаючи з версії 1.14, kubectl підтримує керування обʼєктами Kubernetes за допомогою файлу kustomization. Ви можете створити Secret за допомогою генераторів у файлі kustomization.yaml.
Додайте генератор Secret у файл kustomization.yaml за допомогою цієї команди. Вам потрібно буде замінити YOUR_PASSWORD на пароль, який ви хочете використовувати.
Додавання конфігурацій ресурсів для MySQL і WordPress
Наведений нижче маніфест описує одноекземплярний Deployment MySQL. Контейнер MySQL монтує PersistentVolume у /var/lib/mysql. Змінна середовища MYSQL_ROOT_PASSWORD задає пароль бази даних із Secret.
Наведений нижче маніфест описує одноекземплярний Deployment WordPress. Контейнер WordPress монтує PersistentVolume у /var/www/html для файлів даних вебсайту. Змінна середовища WORDPRESS_DB_HOST задає імʼя Service MySQL, визначеного вище, і WordPress звертатиметься до бази даних через цей Service. Змінна середовища WORDPRESS_DB_PASSWORD задає пароль бази даних із Secret, згенерованого kustomize.
Файл kustomization.yaml містить всі ресурси для розгортання сайту WordPress та бази даних MySQL. Ви можете застосувати цю теку командою
kubectl apply -k ./
Тепер ви можете перевірити, що всі обʼєкти існують.
Перевірте, що Secret існує, виконавши цю команду:
kubectl get secrets
Відповідь має бути подібною до цієї:
NAME                    TYPE                                  DATA   AGE
mysql-pass-c57bb4t7mf   Opaque                                1      9s
Перевірте, що PersistentVolume було динамічно надано.
kubectl get pvc
Примітка
Надання та привʼязка PV можуть тривати кілька хвилин.
Відповідь має бути подібною до цієї:
NAME             STATUS    VOLUME                                     CAPACITY   ACCESS MODES   STORAGECLASS       AGE
mysql-pv-claim   Bound     pvc-8cbd7b2e-4044-11e9-b2bb-42010a800002   20Gi       RWO            standard           77s
wp-pv-claim      Bound     pvc-8cd0df54-4044-11e9-b2bb-42010a800002   20Gi       RWO            standard           77s
Перевірте, що Pod працює, виконавши цю команду:
kubectl get pods
Примітка
Може минути кілька хвилин, перш ніж статус Podʼа стане RUNNING.
Відповідь має бути подібною до цієї:
NAME                               READY     STATUS    RESTARTS   AGE
wordpress-mysql-1894417608-x5dzt   1/1       Running   0          40s
Перевірте, що Service працює, виконавши цю команду:
kubectl get services wordpress
Відповідь має бути подібною до цієї:
NAME        TYPE            CLUSTER-IP   EXTERNAL-IP   PORT(S)        AGE
wordpress   LoadBalancer    10.0.0.89    <pending>     80:32406/TCP   4m
Примітка
Minikube може відкривати доступ до Service лише через NodePort. EXTERNAL-IP завжди перебуває в стані pending.
Виконайте цю команду, щоб отримати IP-адресу Service WordPress:
minikube service wordpress --url
Відповідь має бути подібною до цієї:
http://1.2.3.4:32406
Скопіюйте IP-адресу та відкрийте сторінку в браузері, щоб переглянути свій сайт.
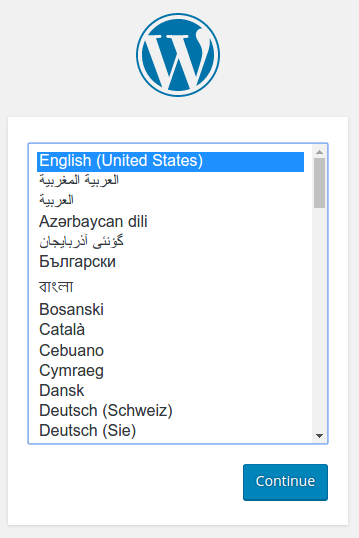
Ви повинні побачити сторінку налаштування WordPress, схожу на знімок екрана нижче.
Увага
Не залишайте встановлення WordPress на цій сторінці. Якщо інший користувач її знайде, він може налаштувати вебсайт на вашому екземплярі й використовувати його для поширення шкідливого вмісту.
Або встановіть WordPress, створивши імʼя користувача та пароль, або видаліть свій екземпляр.
Очищення
Виконайте цю команду, щоб видалити ваш Secret, Deployment, Service і PersistentVolumeClaim:
7.1 - Налаштування своп-памʼяті на вузлах Kubernetes
Ця сторінка містить приклад того, як виділити та налаштувати своп-памʼять на вузлі Kubernetes за допомогою kubeadm.
Цілі
Виділити своп-памʼять на вузлі Kubernetes за допомогою kubeadm.
Навчитися налаштовувати як зашифрований, так і незашифрований своп.
Навчитися вмикати своп під час завантаження системи.
Перш ніж ви розпочнете
Вам треба мати кластер Kubernetes, а також інструмент командного рядка kubectl має бути налаштований для роботи з вашим кластером. Рекомендується виконувати ці настанови у кластері, що має щонайменше два вузли, які не виконують роль вузлів управління. Якщо у вас немає кластера, ви можете створити його, за допомогою minikube або використовувати одну з цих пісочниць:
Версія вашого Kubernetes сервера має бути не старішою ніж 1.33.
Для перевірки версії введіть kubectl version.
Вам потрібен принаймні один робочий вузол у кластері, який має працювати під керуванням операційної системи Linux. Для цього прикладу потрібно встановити інструмент kubeadm, дотримуючись кроків, описаних в інструкції зі встановлення kubeadm.
На кожному робочому вузлі, де ви будете налаштовувати своп, потрібні такі утиліти:
fallocate
mkswap
swapon
Для зашифрованого свопу (рекомендовано) вам також потрібен:
cryptsetup
Встановлення кластера з підтримкою свопу через kubeadm
Створення своп-файлу та активація свопу
Якщо своп не увімкнено, його потрібно виділити на вузлі. У розділах нижче показано, як створити 4 ГіБ свопу як у зашифрованому, так і в незашифрованому варіанті.
Зашифрований своп-файл можна налаштувати так. Зверніть увагу, що в цьому прикладі використовується виконуваний файл cryptsetup (доступний у більшості дистрибутивів Linux).
# Виділення місця та обмеження доступуfallocate --length 4GiB /swapfile
chmod 600 /swapfile
# Створення зашифрованого пристрою на основі виділеного місцяcryptsetup --type plain --cipher aes-xts-plain64 --key-size 256 -d /dev/urandom open /swapfile cryptswap
# Форматування простору свопуmkswap /dev/mapper/cryptswap
# Активація свопу для підкачкиswapon /dev/mapper/cryptswap
Незашифрований своп-файл можна налаштувати так.
# Виділення місця та обмеження доступуfallocate --length 4GiB /swapfile
chmod 600 /swapfile
# Форматування простору свопуmkswap /swapfile
# Активація свопу для підкачкиswapon /swapfile
Перевірка, що своп увімкнено
Перевірити, чи своп увімкнено, можна за допомогою команд swapon -s або free.
За допомогою swapon -s:
Filename       Type		Size		Used		Priority
/dev/dm-0      partition 	4194300		0		-2
За допомогою free -h:
               total        used        free      shared  buff/cache   available
Mem:           3.8Gi       1.3Gi       249Mi        25Mi       2.5Gi       2.5Gi
Swap:          4.0Gi          0B       4.0Gi
Увімкнення свопу під час завантаження
Після налаштування свопу, щоб своп-файл запускався під час завантаження, зазвичай або налаштовують юніт systemd для активації (зашифрованого) свопу, або додають у /etc/fstab рядок, подібний до /swapfile swap swap defaults 0 0.
Використання systemd для активації свопу дає змогу системі відкласти запуск kubelet, доки своп не стане доступним, якщо ви хочете це забезпечити. Так само systemd дає змогу серверу тримати своп активним, доки kubelet (і, зазвичай, ваше середовище виконання контейнерів) не завершать роботу.
Налаштування kubelet
Після ввімкнення свопу на вузлі потрібно налаштувати kubelet на його використання. Вам потрібно вибрати поведінку свопу для цього вузла. У цьому посібнику ви налаштуєте поведінку LimitedSwap.
Знайдіть і відредагуйте файл конфігурації kubelet, а також:
встановіть failSwapOn у false
встановіть memorySwap.swapBehavior у LimitedSwap
# цей фрагмент додається у файл конфігурації kubeletfailSwapOn:falsememorySwap:swapBehavior:LimitedSwap
Щоб ці налаштування набули чинності, потрібно перезапустити kubelet. Зазвичай це робиться за допомогою команди:
systemctl restart kubelet.service
Тепер kubelet має бути у справному стані, і ви можете запускати Podʼи, які за потреби використовують своп-памʼять.
8 - Services
8.1 - Дослідження поведінки завершення роботи для Podʼів та їх точок доступу
Коли ви підʼєднали свій застосунок до Service, дотримуючись кроків, схожих на ті, що описані в Підключення застосунків за допомогою Service, у вас є реплікований застосунок, який постійно працює і доступний у мережі. Цей посібник допоможе вам розглянути процес завершення роботи Podʼів і дослідити способи реалізації коректного завершення зʼєднань (connection draining).
Процес завершення роботи для Podʼів та їх точок доступу
Часто виникають випадки, коли потрібно завершити роботу Podʼа — чи то для оновлення, чи то для зменшення масштабу. Для поліпшення доступності застосунку може бути важливо реалізувати належне завершення активних зʼєднань (draining).
У цьому посібнику пояснюється процес завершення роботи Podʼа у звʼязку з відповідним станом і видаленням точки доступу на прикладі простого вебсервера nginx.
Приклад процесу з завершенням роботи точки доступу
apiVersion:apps/v1kind:Deploymentmetadata:name:nginx-deploymentlabels:app:nginxspec:replicas:1selector:matchLabels:app:nginxtemplate:metadata:labels:app:nginxspec:terminationGracePeriodSeconds:120# extra long grace periodcontainers:- name:nginximage:nginx:latestports:- containerPort:80lifecycle:preStop:# Real life termination may take any time up to terminationGracePeriodSeconds.# In this example - just hang around for at least the duration of terminationGracePeriodSeconds,# at 120 seconds container will be forcibly terminated.# Note, all this time nginx will keep processing requests.sleep:180
Це дозволяє застосункам повідомляти свій стан під час завершення роботи, а клієнтам (таким як балансувальники навантаження) — реалізувати завершення зʼєднань (connection draining). Ці клієнти можуть виявляти точки доступу, що завершують роботу, і застосовувати до них спеціальну логіку.
У Kubernetes точки доступу, які завершують роботу, завжди мають статус ready, встановлений у false. Це потрібно для зворотної сумісності, щоб наявні балансувальники навантаження не використовували їх для звичайного трафіку. Якщо потрібно завершувати обробку трафіку (draining) на Podʼі, що завершує роботу, фактичну готовність можна перевірити за умовою serving.
Коли Pod видаляється, стару точку доступу також буде видалено.